TUTORIAL – Como habilitar o Suricata no Pfsense
Qual a função do Suricata, IDS e IPS?
O Suricata é uma ferramenta de segurança de rede que pode ser integrada ao pfSense para monitorar, identificar e bloquear atividades suspeitas ou maliciosas no tráfego da rede.
Ele possui dois principais modos de funcionamento:
IDS (Intrusion Detection System)
Monitora o tráfego da rede e identifica possíveis ameaças, como tentativas de invasão, varreduras de portas, exploração de vulnerabilidades e outros comportamentos suspeitos. Nesse modo, o Suricata apenas detecta e registra o evento, sem bloquear o tráfego.
IPS (Intrusion Prevention System)
Além de identificar ameaças, pode bloquear automaticamente o tráfego considerado malicioso, impedindo que determinadas conexões cheguem ao destino.
Como habilitar?
No Pfsense (2.8.1) vá em System>Package Manager e em “Available Packages” pesquise pelo pacote mostrado abaixo e instale:

Como habilitar o IDS ?
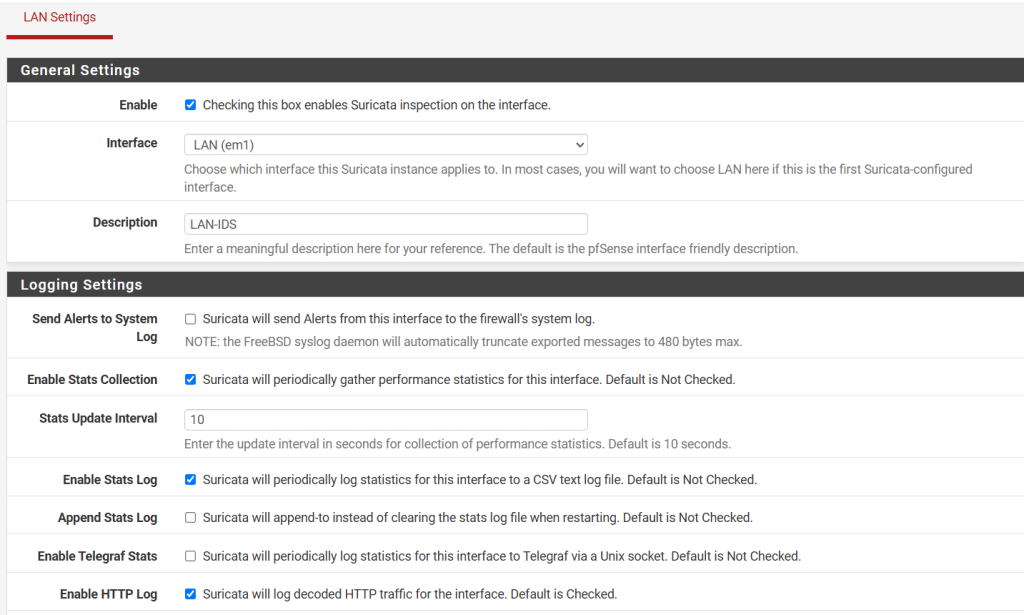
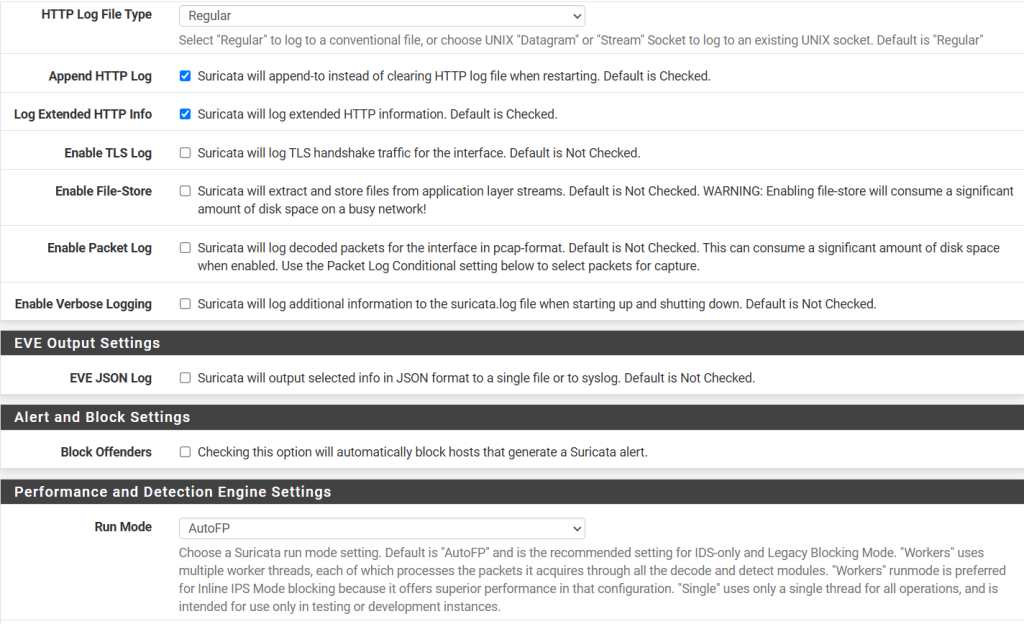
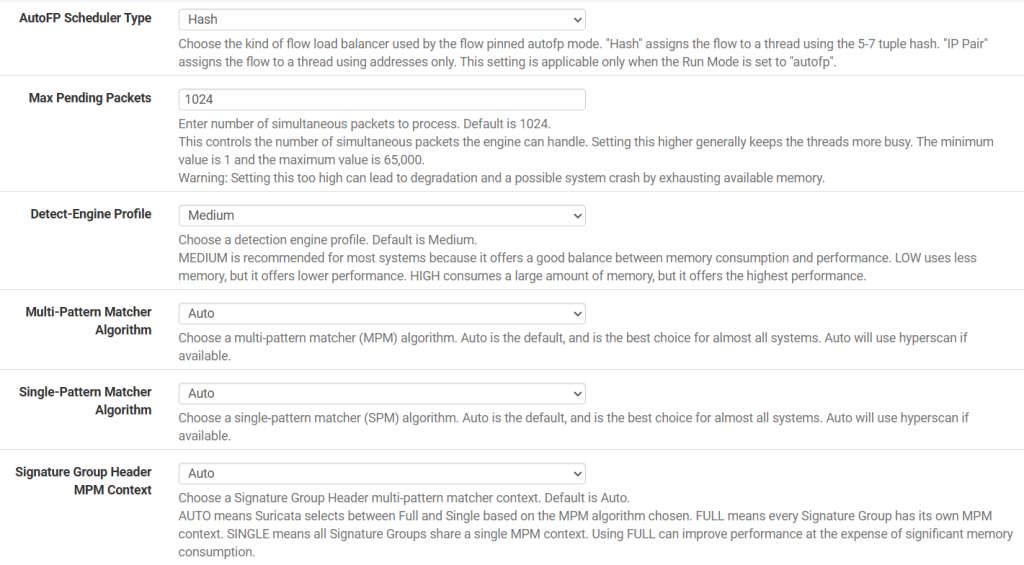
Vá em Service>Suricata e adicione a interface que deseja, nesse exemplo usaremos a LAN. Nas configurações deixe da forma mostrada nos prints abaixo, para coletar logs de trafego da LAN:
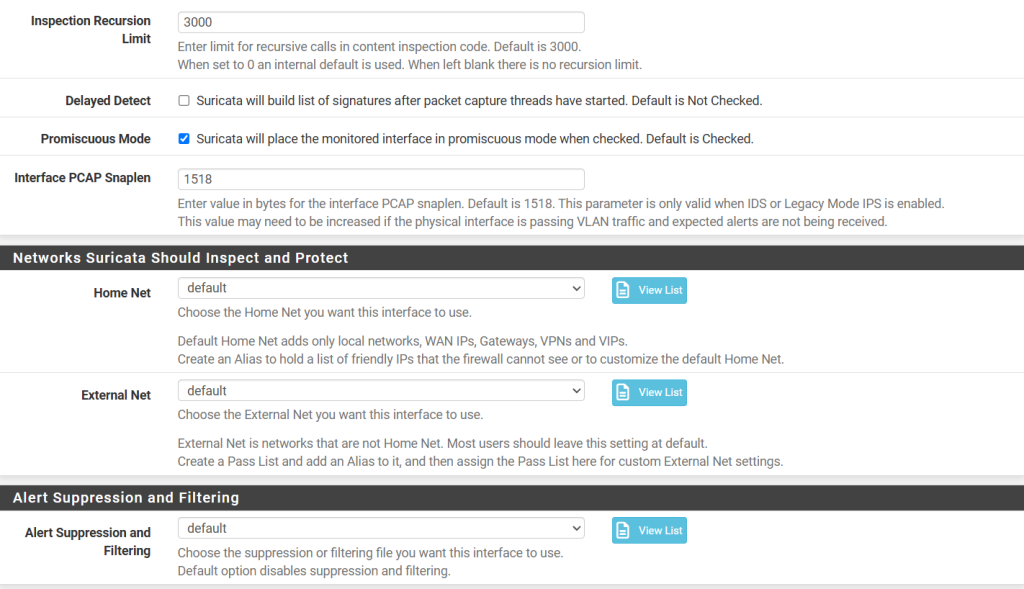
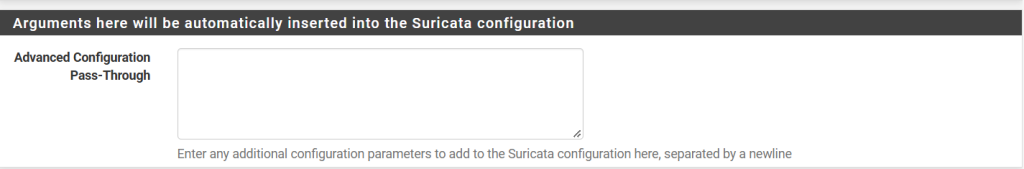
Onde configurar filtros de regras do IDS ?
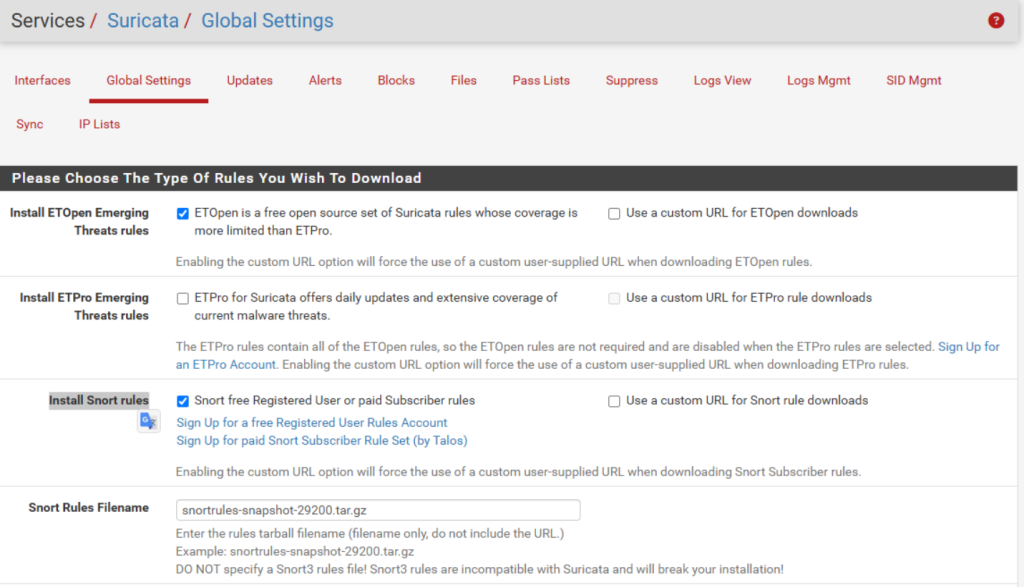
Nesta tela são configuradas as fontes de regras que o Suricata utilizará para identificar ameaças e atividades suspeitas.
- ETOpen Emerging Threats: habilitado. É o conjunto gratuito de regras da Emerging Threats, utilizado para detectar diversas ameaças conhecidas.
- ETPro: desabilitado. É a versão paga, com maior cobertura e atualizações.
- Snort Rules: habilitado. Permite utilizar as regras do Snort, oferecendo uma segunda fonte de assinaturas para detecção.
- Custom URL: desabilitado. Não está sendo utilizado nenhum endereço personalizado para baixar as regras.
- Snort Rules Filename: define o arquivo de regras do Snort que será utilizado, no exemplo snortrules-snapshot-29200.tar.gz
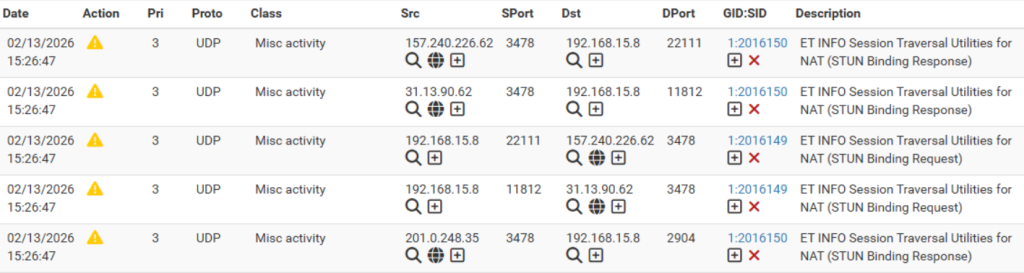
Abaixo segue um exemplo de como é a visualização dos logs:
Importante: Ao implementar o IDS/IPS pode ocorrer quedas de desempenho de rede e hardware (dependendo de qual equipamento o pfsense esta instalado)
Impactos de desempenho
- CPU
Impacto: Inspeção de pacotes e regras aumentam o processamento. Um core ou IRQ saturado pode limitar o throughput.
- RAM
Impacto: Regras, processos, estados e demais serviços competem por memória.
- THROUGHPUT
Impacto: Recursos utilizados para interceptar e inspecionar o tráfego podem reduzir a capacidade total da rede.
- NIC / DRIVER
Impacto: Interrupções, filas e drivers das interfaces de rede podem se tornar gargalos.
- LOGS
Impacto: Logs e captura de pacotes podem aumentar o consumo de armazenamento.
Por João Lemes
Menu de artigos
- TUTORIAL – Como habilitar o Suricata no Pfsense
- E-book – Desafio da T.I. nas empresas: Estratégias para Mitigação e Controle
- Scanner de Vírus Cpanel – O que é e como usar?
- CITIS conquista classificação máxima A+ no Programa Sintonia da Receita Federal
- Licenças Microsoft 365 para empresas: por que não utilizar versões pessoais no ambiente corporativo